
GPO ile Güvenlik Yönetimi: Windows Firewall Kontrolü
GPO ile güvenlik duvarı yönetimi, kurumsal ağlarda uç noktaları merkezi biçimde korumanın en etkili yollarından biridir. Özellikle büyük sistemlerde kullanıcıların bireysel güvenlik duvarı ayarlarını yapmalarına izin vermek ciddi açıklar yaratabilir. Bu nedenle Group Policy ile güvenlik duvarı yönetimi yapmak büyük önem taşır.
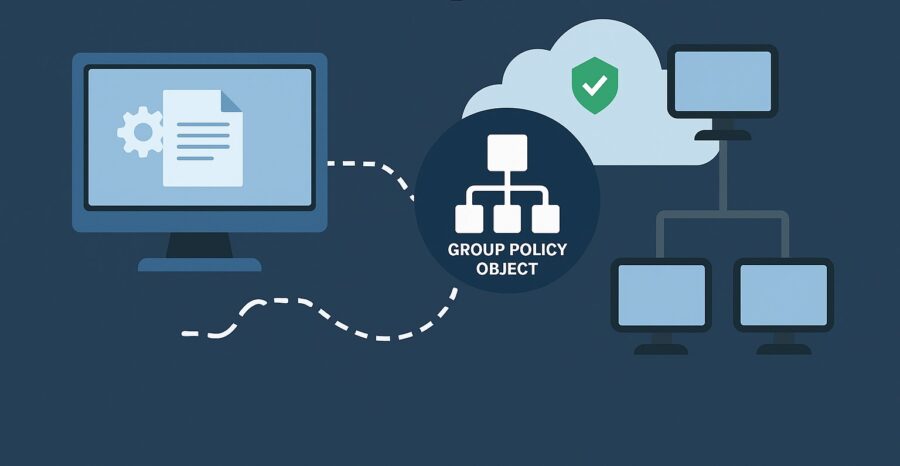
GPO ile Güvenlik Yönetimi Neden Gerekli?
Manuel olarak yapılandırılan güvenlik duvarları zaman kaybına ve hatalara neden olabilir. GPO ile aşağıdaki avantajlara sahip olursunuz:
- Tüm bilgisayarlarda aynı güvenlik politikaları uygulanır
- Kritik portlar merkezi olarak engellenebilir
- Kullanıcıların firewall ayarlarını değiştirmesi engellenir
GPO ile Güvenlik Duvarı Nasıl Yapılandırılır?
- gpmc.msc konsolunu açarak yeni bir GPO oluşturun
- Şu yolu izleyin:
Computer Configuration → Policies → Windows Settings → Security Settings → Windows Defender Firewall with Advanced Security - Windows Defender Firewall with Advanced Security özelliklerinden Domain, Private ve Public profilleri için firewall durumunu ve inbound/outbound varsayılan davranışlarını yapılandırın
- Inbound ve outbound kurallar belirleyin
- İlgili OU’ya bu GPO’yu linkleyin.
İleri Seviye Güvenlik Duvarı Kuralları
- Belirli IP adreslerine erişim izni
- Sadece belirli uygulamalara izin verme (örneğin C:Program FilesUygulama.exe)
- Domain, Private ve Public profil bazlı kurallar
GPO Uygulama ve Test
Yapılandırmayı tamamladıktan sonra istemcilerde şu komutla politikayı uygulayabilirsiniz:
gpupdate /forceEvent Viewer üzerinden uygulanan kuralları izleyerek hata kontrolü yapabilirsiniz.
GPO ile güvenlik duvarı yönetimi sayesinde, organizasyonunuzun tüm cihazlarında tek tip firewall kontrolü sağlayabilir, dış tehditleri minimize edebilirsiniz.
Kaynaklar ve Ek Bağlantılar
Firewall Değişikliği Öncesi Erişim Kontrolü
Uzak yönetim (RDP, WinRM), DNS, Kerberos, LDAP, SMB ve kurumsal yönetim ajanlarının gerektirdiği bağlantıları etki analizi olmadan engellemeyin. Kuralları önce pilot OU üzerinde deneyin; geri dönüş planı oluşturun. İstemcide Get-NetFirewallProfile ve Get-NetFirewallRule ile etkin profil ve kuralları doğrulayın. GPO’nun gelmiş olması tek başına beklenen trafik davranışının oluştuğunu kanıtlamaz.