
GPO ile admin hesabını değiştirme, siber güvenlikte alınabilecek temel önlemlerden bir tanesidir. Çünkü “Administrator” adı, saldırganların brute-force ve parola deneme saldırılarında ilk tahmin ettiği kullanıcı adıdır. Bu hesabın adını değiştirerek sistemin hedef alınmasını zorlaştırabilirsiniz. Üstelik Group Policy (GPO) ile bu işlemi tüm domain bilgisayarlarına aynı anda uygulayabilirsiniz.
Neden GPO ile Admin Hesabını Değiştirmek Gerekebilir ?
Manuel olarak her cihazda kullanıcı adı değiştirmek hem zaman alır hem de hatalara açıktır. Ancak GPO ile tüm istemcilere aynı politikayı uygulayarak güvenliği merkezden yönetebilirsiniz. Bu sayede hem zaman kazanır hem de standardizasyon sağlarsınız.
GPO ile Admin Hesabını Değiştirme İşlemi
- Group Policy Management Console’u açın.
- “Create a GPO in this domain and link it here” seçeneğiyle yeni bir GPO oluşturun.
- Ad olarak AdministratorRenamePolicy gibi bir isim verin.
- GPO’ya sağ tıklayıp Edit seçin ve şu yolu takip edin:
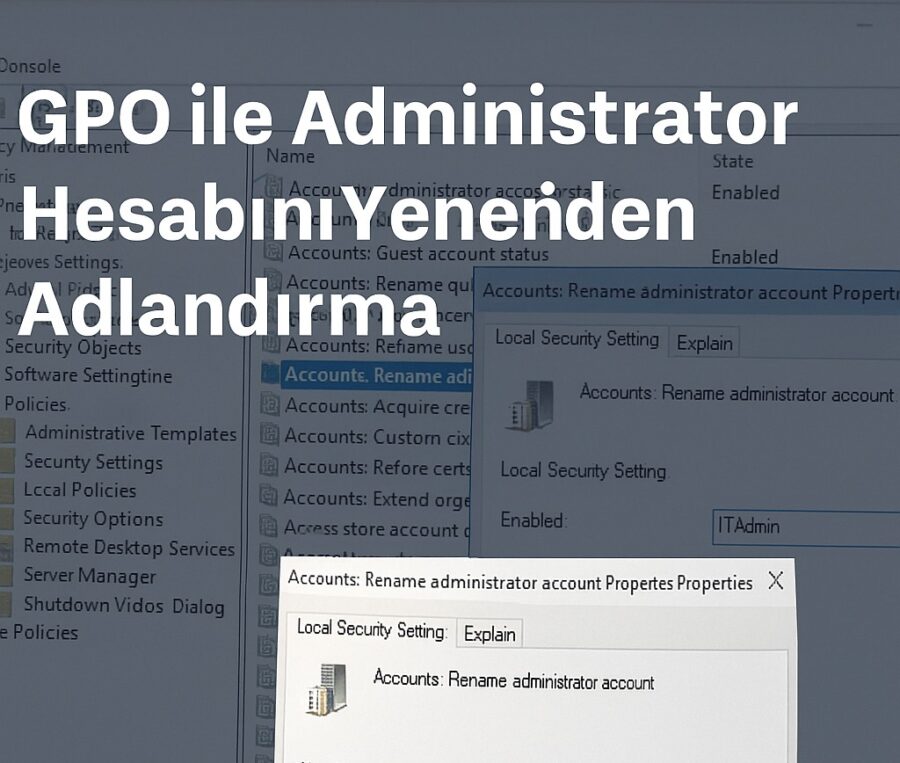
Computer Configuration > Windows Settings > Security Settings > Local Policies > Security Options“Accounts: Rename administrator account” Ayarını Yapılandırın
Bu ayarı açın, “Enabled” yapın ve yeni kullanıcı adını (örneğin ITAdmin) girin. Kaydedin ve çıkın.
Politikayı Uygulama ve Test Etme
GPO’yu oluşturduktan sonra istemci bilgisayarlarda uygulamak için şu komutu çalıştırın:
gpupdate /forceSonrasında “Administrator” hesabı artık sizin belirlediğiniz adla görünecektir.
Ek Güvenlik ve Yönetim Kolaylığı
Bu işlem yalnızca güvenliği artırmakla kalmaz; aynı zamanda büyük ağlarda merkezi yönetimi de kolaylaştırır. Özellikle yüzlerce bilgisayarı olan şirketler için vazgeçilmezdir. Yeni kullanıcı adları ile giriş denemelerini kontrol etmek için güvenlik loglarını incelemenizi de tavsiye ederim.
Administrator hesabının yeniden adlandırılması sadece güvenlik açısından değil, aynı zamanda olay günlüklerinin izlenmesi ve sistem log analizlerinde kafa karışıklığını önlemek için de önemlidir.
Mesela merkezi loglama sistemlerinde, tüm istemcilerde aynı ada sahip bir admin hesabı olduğunda giriş denemeleri arasında ayrım yapmak zordur.Hesabı yeniden adlandırarak, kullanıcıların hangi cihazdan ne zaman işlem yaptığını siz kolayca takip edebilirsiniz.
Bazı güvenlik yazılımları varsayılan admin hesap adını özellikle izler. Bu tür bir değişiklik, saldırı tespit sistemlerinin etkinliğini artırır. Bu uygulama, ISO 27001 gibi bilgi güvenliği standartları çerçevesinde alınabilecek basit ama etkili önlemlerden biridir.
İlgili Yazılar
- GPO ile Ekran Koruyucu ile Bilgisayar Kilitleme
- Microsoft Resmi Dokümantasyon: Rename Administrator Account
Yerel Yönetici Hesabı ve Windows LAPS
Yerleşik Administrator hesabını yeniden adlandırmak tek başına güçlü güvenlik kontrolü değildir; hesap RID-500 üzerinden tanınabilir. İşlemden önce yönetim araçları, servisler ve otomasyonların eski hesap adına bağımlılığını kontrol edin. Parola yönetimi için her cihazda benzersiz parola ve yetkili erişim sağlayan Windows LAPS kullanılmalıdır. Domain Administrator hesabı ile istemcinin yerel Administrator hesabını karıştırmayın.