
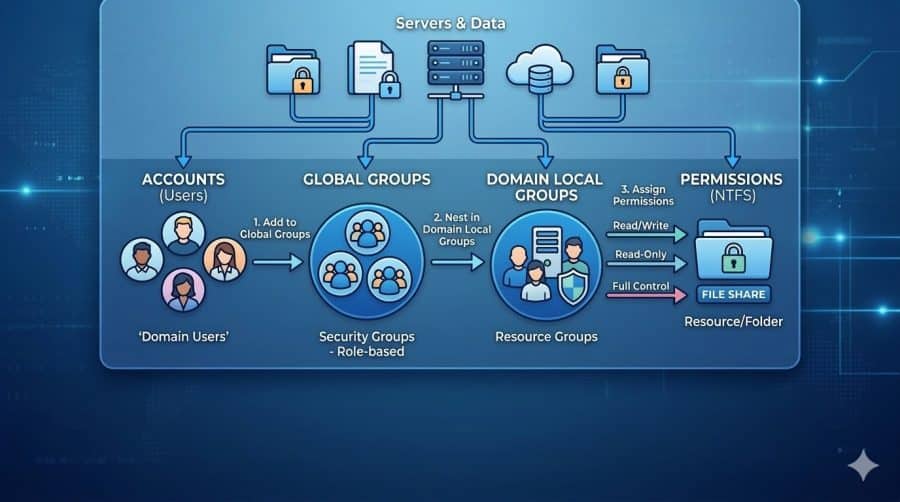
NTFS permission tasarımı, Windows File Server ortamında erişimin kimlere, hangi kaynak üzerinde ve hangi yetki seviyesinde verileceğini belirler. Kurumsal yapılarda doğrudan kullanıcı hesabına ACL eklemek yerine grup tabanlı bir model kullanmak, yetkilendirmeyi daha yönetilebilir ve denetlenebilir hale getirir.
Amaç
Bu rehberde Share ve NTFS permission farkını, AGDLP modelini, inheritance davranışını, doğrulama yöntemlerini ve File Server migration öncesinde izin tasarımında dikkat edilmesi gereken noktaları ele alacağız.
NTFS Permission Nedir?
NTFS izinleri dosya ve klasörlere erişimi kontrol eder. Yaygın izin seviyeleri Read, Read & Execute, Write, Modify ve Full Control’dür. Üretim ortamında kullanıcıya gereğinden geniş hak vermek yerine minimum gerekli yetki uygulanmalıdır.
Share Permission ve NTFS Permission Farkı
Ağ üzerinden erişimde Share ve NTFS katmanları birlikte değerlendirilir. Share permission ağ paylaşımı seviyesinde, NTFS permission ise dosya sistemi nesneleri üzerinde çalışır. Etkin erişim tasarımında iki katmanı da hesaba katın; yalnız birini incelemek yanlış sonuç verebilir.
Birçok ortamda share katmanı daha sade, ayrıntılı erişim kontrolü ise NTFS tarafında grup tabanlı olarak tasarlanır. Ancak kullanılacak model kurumun güvenlik standardına göre dokümante edilmelidir.
AGDLP Modeli Nedir?
- A — Accounts: kullanıcı/servis hesapları
- G — Global Groups: rol veya organizasyon üyeliği
- DL — Domain Local Groups: kaynağa erişim rolü
- P — Permissions: NTFS/share üzerindeki izin
Account
  ↓
Global Group
  ↓
Domain Local Group
  ↓
Permission
Örnek Yetki Tasarımı
Kullanici01
  ↓
GG_Finance_Users
  ↓
DL_FS_Finance_Modify
  ↓
D:SharesFinance — Modify
Kullanıcı departman değiştirdiğinde dosya sistemindeki ACL’yi tek tek düzenlemek yerine uygun global grup üyeliği değiştirilir.
Read ve Modify Gruplarını Ayırın
DL_FS_Finance_Read
DL_FS_Finance_Modify
Grup adının kaynak ve yetki seviyesini açıklaması audit ve troubleshooting sırasında ciddi kolaylık sağlar.
Inheritance Nasıl Planlanmalı?
Üst klasörden gelen izinler alt klasörlere aktarılabilir. Kalıtımı gereksiz yere kırmak ACL yapısını karmaşıklaştırır. Hassas bir alt klasör farklı güvenlik sınırı gerektiriyorsa inheritance değişikliğini gerekçesiyle birlikte dokümante edin.
Explicit Deny Kullanırken Dikkat
Deny kuralları karmaşık grup üyeliklerinde beklenmeyen erişim sonuçlarına yol açabilir. Tasarımı mümkün olduğunca doğru Allow grupları ve minimum üyelikle çözmek daha okunabilir olur. Deny gerekiyorsa etkisini Effective Access ile test edin.
PowerShell ile ACL İnceleme
$path = 'D:SharesFinance'

(Get-Acl $path).Access |
Select-Object IdentityReference,
              FileSystemRights,
              AccessControlType,
              IsInherited
Effective Access Nasıl Doğrulanır?
Yalnız ACL satırlarına bakmak her zaman yeterli değildir; kullanıcının iç içe grup üyeliklerini ve share katmanını da hesaba katın. Test hesabıyla gerçek okuma/yazma/silme senaryolarını doğrulayın ve Advanced Security Settings içindeki Effective Access görünümünü kullanın.
Migration Öncesi Permission Envanteri
File Server taşımasından önce ACL ve share yapısını raporlayın. Böylece migration sonrasında yalnız dosya sayısını değil erişim modelini de karşılaştırabilirsiniz.
Get-SmbShare |
Where-Object Special -eq $false

Get-Acl 'D:SharesFinance' |
Format-List
Taşıma süreci için Windows File Server Migration rehberini kullanabilirsiniz.
PowerShell ile Otomasyon
Tekrarlanan klasör ve ACL işlemlerini standartlaştırmak için PowerShell File Server ve NTFS Permission Otomasyonu rehberindeki kontrollü örnekleri kullanabilirsiniz.
Sık Yapılan Hatalar
- Kullanıcı hesaplarına doğrudan ACL vermek
- Herkese Full Control tanımlamak
- Share ve NTFS katmanını birbirinden bağımsız düşünmek
- Inheritance’ı gerekçe olmadan kırmak
- Eski grup üyeliklerini düzenli gözden geçirmemek
- Migration öncesinde mevcut ACL yapısını raporlamamak
Best Practice
- Yetkiyi kullanıcı yerine güvenlik gruplarına verin.
- Rol üyeliği ile kaynak yetkisini ayrı gruplarda modelleyin.
- Read/Modify gibi yetki seviyelerini grup adında görünür kılın.
- Minimum yetki prensibini uygulayın.
- ACL değişikliklerini önce test klasöründe doğrulayın.
- Periyodik access review yapın.
Sonuç
Sağlıklı NTFS permission tasarımı, ACL’ye kullanıcı eklemekten daha fazlasıdır. AGDLP yaklaşımı hesapları organizasyon rolünden, rolü de kaynak izninden ayırarak File Server yetkilendirmesini daha sürdürülebilir hale getirir. Tasarımın doğruluğu inheritance, grup üyelikleri, Share permission ve gerçek erişim testleriyle birlikte doğrulanmalıdır.