Active Directory de kullanıcı şifreleri süreleri dolduğunda, kullanıcıların şifrelerini yenilemeleri gerekir.
Sistem uzmanı olarak domain üzerindeki kullanıcıların password (şifre) sürelerinin ne zaman sona ereceğini bilmek ve hatta bu geçerlilik tarihini ayarlamak işinize yarayacaktır.
AD üzerindeki bir kullanıcı için bir sonraki parola değişikliğinin ne zaman olacağını bize veren değer “msDS-UserPasswordExpiryTimeComputed” attribute alanında bulunmaktadır.
Aşağıdaki powershell komutunda bu değerin nasıl kullanıldığını görmektesiniz. Powershell komutumuzu herhangi bir kullanıcınız için kullanabilirsiniz.
Get-ADUser test.user -Properties msDS-UserPasswordExpiryTimeComputed | select Name, msDS-UserPasswordExpiryTimeComputed
Şimdi yukarıda belirtmiş olduğum komuta bakacak olursak eğer, tolgaceyhan kullanıcısı için;
msDS-UserPasswordExpiryTimeComputed attribute değerini buluyoruz.
Karşımıza gelen sonuç çıktısında Name (isim) değerini ve msDS-UserPasswordExpiryTimeComputed (bir sonraki parola değişikliği) değerlerini görebiliyoruz.
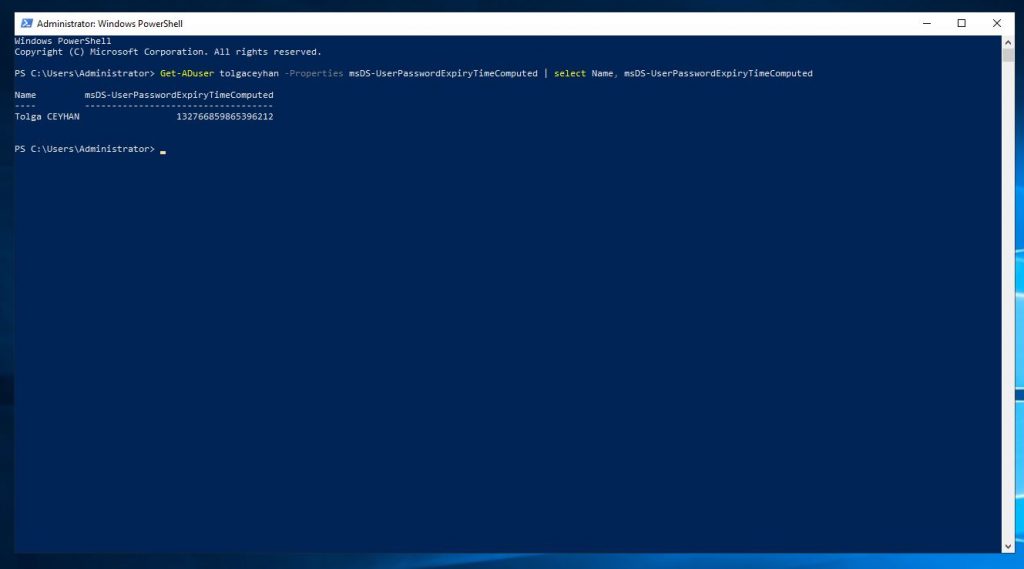
Fakat görmüş olduğunuz gibi sonuç çıktımızda anlamsız bir değer verdiğini görebiliyoruz. Bunu daha anlamlı hale getirmek için kodumuzu biraz düzenlememiz gerekiyor.
Daha düzenli ve anlamlı bir çıktı istiyorsanız eğer aşağıdaki komutu kullanabilirsiniz.
Get-ADUser test.user -Properties msDS-UserPasswordExpiryTimeComputed | select Name, {[datetime]::FromFileTime($_."msDS-UserPasswordExpiryTimeComputed")}
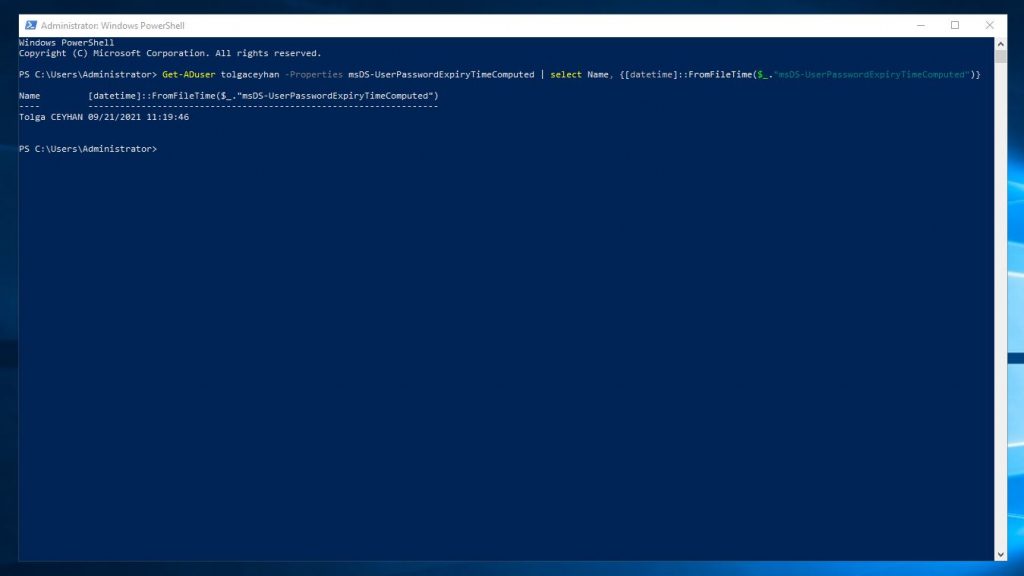
Resimde de görüldüğü gibi istemiş olduğumuz değeri datetime formatına dönüştürdük ve daha anlamlı bir hale getirdik.
Peki bu komutlarla neler elde ettik ?
Biz artık bu komutlar sayesinde Active Directory ortamımızda bulunan bütün kullanıcılarımız için gerekli bilgileri alarak bunları bir rapor haline getirebiliriz.
İyi çalışmalar dilerim, umarım işinize yarar başka bir makalede görüşmek üzere…
Hesap ve Parola Troubleshooting
Kullanıcı hesabı tekrarlayan şekilde kilitleniyorsa yalnız kilidi açmak yerine kaynağı tespit etmek için Event ID 4740 ile hesap kilitlenmesi troubleshooting rehberine geçin. Görev bazlı kontrol sırası SysAdmin Playbooks bölümünde yer alır.
Parola Bitiş Tarihi Hesaplamasında İstisnalar
msDS-UserPasswordExpiryTimeComputed hesaplanan bir özniteliktir; Fine-Grained Password Policy, PasswordNeverExpires ve parola gerektirmeyen hesaplar sonucu etkiler. [datetime]::FromFileTime() kullanmadan önce değerin anlamlı ve desteklenen aralıkta olduğunu kontrol edin; sentinel değerleri doğrudan takvim tarihi gibi raporlamayın. Etkin parola politikası için Get-ADUserResultantPasswordPolicy ile ayrıca kontrol yapabilirsiniz.