
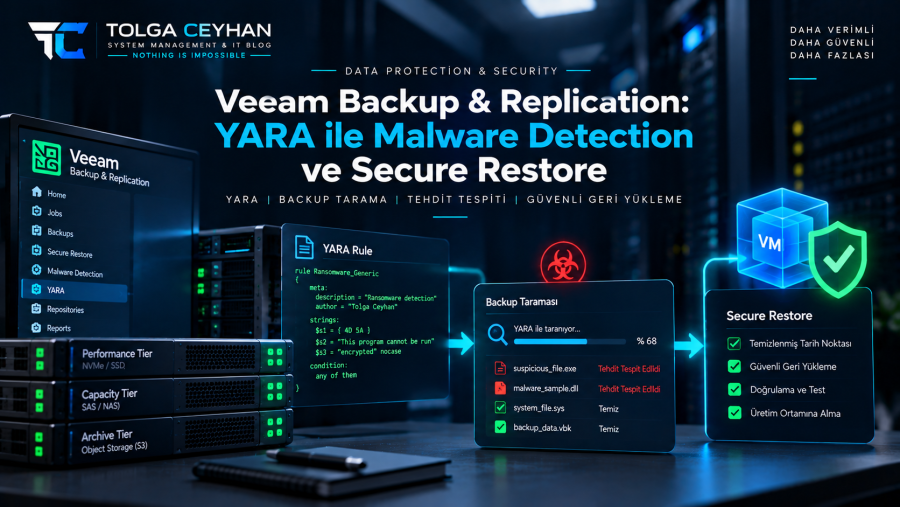
Veeam Backup & Replication, yedeklerdeki şüpheli içerikleri araştırmak için YARA kuralları ile tarama yapabilir. Bu rehber, YARA’nın ne olduğunu, Veeam’de Scan Backup ve Secure Restore süreçlerine nasıl eklendiğini ve bulguların nasıl doğrulanacağını açıklar.
Amaç ve Kapsam
Hedef, yedekleme verileri üzerinde tanımlı dosya örüntülerini aramak, olası temiz restore point’i belirlemek ve geri yükleme öncesi ek kontrol yapmaktır. Buradaki adımlar Veeam Backup & Replication 13.x dokümantasyonu temel alınarak hazırlanmıştır; sürüm, lisans ve desteklenen iş yükü kısıtlarını kendi ortamınızda doğrulayın.
YARA Nedir, Ne Değildir?
YARA; metin, bayt örüntüsü ve koşullara dayalı kurallarla dosyaları eşleştirmeye yarayan bir tarama teknolojisidir. Bir YARA eşleşmesi, tanımlanan örüntünün bulunduğunu gösterir; tek başına kesin malware teşhisi değildir. False positive ve false negative mümkündür. YARA, EDR/antivirüs veya olay müdahale süreçlerinin yerine geçmez.
Veeam’de Üç Farklı Kavram
- Malware Detection: Şüpheli etkinlikleri ve enfekte olabilecek restore point’leri çeşitli yöntemlerle analiz eden daha geniş özellik ailesidir.
- Scan Backup: Mevcut yedeklerin restore point’lerini Veeam Threat Hunter, desteklenen üçüncü taraf antivirüs veya YARA ile tarar.
- Secure Restore: Geri yükleme sırasında içeriği tarayarak tehdide rastlanırsa seçilen politikaya göre kurtarmayı durdurabilir veya kısıtlayabilir.
Ön Koşullar
- YARA taramasını destekleyen Veeam Backup & Replication sürümü, lisans ve iş yükü.
- Yedeklere erişebilen ve taramayı gerçekleştirebilen mount server.
- Test edilmiş YARA kuralı ve yetkili yönetici erişimi.
- Yeterli disk alanı, tarama süresi ve kaynak kapasitesi.
- İnceleme sonuçlarını değerlendirecek güvenlik/operasyon süreci.
1. Laboratuvar İçin Basit YARA Kuralı
Aşağıdaki kural yalnızca eğitim amaçlıdır. Zararlı yazılım imzası değildir; içinde TOLGATECH_YARA_TEST_MARKER bulunan dosyaları eşleştirir.
rule TolgaTech_Test_Marker
{
    meta:
        description = "Laboratuvar eslesme testi"
        author = "TolgaTech"
    strings:
        $marker = "TOLGATECH_YARA_TEST_MARKER" ascii wide
    condition:
        $marker
}
Kontrollü test sanal makinesinde bu metni içeren zararsız bir dosya oluşturun, ardından test yedeğini alın. Kuralı önce izole laboratuvarda doğrulayın; gerçek malware örneklerini üretim ortamına taşımayın.
2. YARA Kuralını Veeam’e Ekleme
Kuralı .yar veya .yara uzantısıyla kaydedin. Veeam 13.x dokümantasyonundaki varsayılan konumlar:
Windows:
C:\Program Files\Veeam\Backup and Replication\Backup\YaraRules

Linux:
/var/lib/veeam/yara_rules/
Dosyayı yetkili yönetici hesabıyla ilgili Veeam sunucusuna kopyalayın. Kullanıcıdan veya internetten gelen doğrulanmamış kuralları doğrudan üretim taramasına eklemeyin.
3. Scan Backup ile YARA Taraması
- Veeam konsolunda Home → Backups bölümünü açın.
- İlgili yedeği genişletin, taranacak iş yükünü seçin ve Scan Backup işlemini başlatın. Alternatif olarak Inventory → Malware Detection üzerinden de başlatabilirsiniz.
- Tarama modunu seçin: son temiz restore point’i bulma veya belirli aralıktaki restore point içeriklerini tarama.
- Scan restore points with the following YARA rule seçeneğini etkinleştirin ve kural dosyasını belirleyin.
- Restore point aralığını seçin. Gerekirse ilk eşleşmeden sonra diğer dosyaların da taranmasını sağlayan seçeneği etkinleştirin.
- İşlemi başlatın ve oturum sonuçlarını inceleyin.
Tarama, mount server üzerinde yedek içeriğini erişilebilir hale getirerek gerçekleştirilir. Desteklenen iş yükleri ve istisnalar sürüme göre değişebilir; örneğin Archive Tier’da saklanan SOBR yedekleri Scan Backup kapsamı dışında olabilir.
4. Scan Backup Sonuçlarını Yorumlama
Son temiz restore point’i bulma modunda eşleşmeler ve sonuç durumları Veeam’in malware event mekanizmasını etkileyebilir. Hassas veri arama modunda ise YARA eşleşmesi malware olayı oluşturmadan tarama sonucunu başarısız gösterebilir. Bu nedenle Failed durumunu otomatik olarak doğrulanmış enfeksiyon olarak yorumlamayın.
Dosya yolu, eşleşen kural, restore point zamanı ve olay kayıtlarını inceleyin. Bulguyu güvenlik ekibinin değerlendirmesine alın; gerekli durumda ilgili yedeği koruyun ve izole analiz yapın.
5. Secure Restore Sırasında YARA Kullanımı
Desteklenen restore sihirbazında Secure Restore adımına ilerleyin ve YARA kuralı ile taramayı seçin. Veeam, restore öncesinde veriyi tarayabilir; eşleşme durumunda ilgili restore türünün desteklediği seçeneklere göre işlemi durdurabilir veya ağ adaptörleri devre dışı bırakılmış gibi kısıtlı bir kurtarma uygulayabilir.
Bu seçenekler tüm restore türlerinde aynı değildir. Üretim sistemine dönmeden önce karantinaya alınmış ağda uygulama, servis ve güvenlik kontrolleri yapın.
6. Doğrulama Senaryosu
- İzole test VM’sinde yalnızca test marker metnini içeren dosya oluşturun.
- Yeni bir restore point oluşturun.
- Test YARA kuralıyla Scan Backup çalıştırın.
- Tarama sonucunda kural eşleşmesini ve ilgili restore point’i doğrulayın.
- Marker içermeyen başka bir test restore point’iyle negatif kontrol yapın.
- Sonuçları ve false-positive değerlendirmesini kayıt altına alın.
Troubleshooting
YARA kuralı listede görünmüyor
Dosya uzantısını, Veeam sunucusundaki doğru kural dizinini, erişim izinlerini ve kural sözdizimini kontrol edin.
Tarama beklenenden uzun sürüyor
Restore point sayısını, yedek boyutunu, mount server kaynaklarını ve repository performansını inceleyin. Önce sınırlı bir test aralığı kullanın.
Eşleşme yok
Kuralın doğru dosya içeriğini hedeflediğini, ilgili dosyanın seçilen restore point’te bulunduğunu ve desteklenen tarama kapsamına girdiğini doğrulayın.
Tarama Failed fakat zararlı yazılım doğrulanmadı
Tarama modunu ve kural amacını kontrol edin. Hassas veri arama veya laboratuvar marker eşleşmesi malware kanıtı değildir.
Güvenlik ve Best Practice
- Kuralları versiyonlayın, kaynağını ve amacını belgeleyin.
- Önce test ortamında doğrulayın; aşırı geniş kuralları üretimde kullanmayın.
- Tarama sonuçlarını EDR, olay kayıtları ve tehdit istihbaratıyla ilişkilendirin.
- Şüpheli restore point’i doğrudan üretim ağına geri döndürmeyin.
- Immutability, offline/ayrık kopya ve düzenli restore testlerini sürdürün.
- Tarama için gerekli yetkileri minimumda tutun ve yönetim işlemlerini denetleyin.
Sonuç
Veeam üzerinde YARA, yedeklerden şüpheli örüntüleri araştırmak ve geri yükleme öncesi ek kontrol yapmak için yararlı bir araçtır. Ancak güvenilir kurtarma süreci, doğru kuralların yanında sağlam yedekleme mimarisi, olay incelemesi ve izole restore testleri gerektirir.
Resmi Kaynaklar
- Veeam – Malware Detection
- Veeam – Scan Backup
- Veeam – Scanning Backups Using Console
- Veeam – YARA Scan for Secure Restore
İlgili Rehber
Veeam SOBR tasarımı ve immutable yedekleme katmanları — Yedekleme mimarisi ve güvenli geri yükleme süreçlerini birlikte değerlendirin.