
Active Directory çok-master (multi-master) replikasyon modeliyle çalışır; ancak bazı işlemler çakışma riskini önlemek için tek bir Domain Controller üzerinde yürütülür. Bu özel görevler FSMO (Flexible Single Master Operations) rolleri olarak adlandırılır.

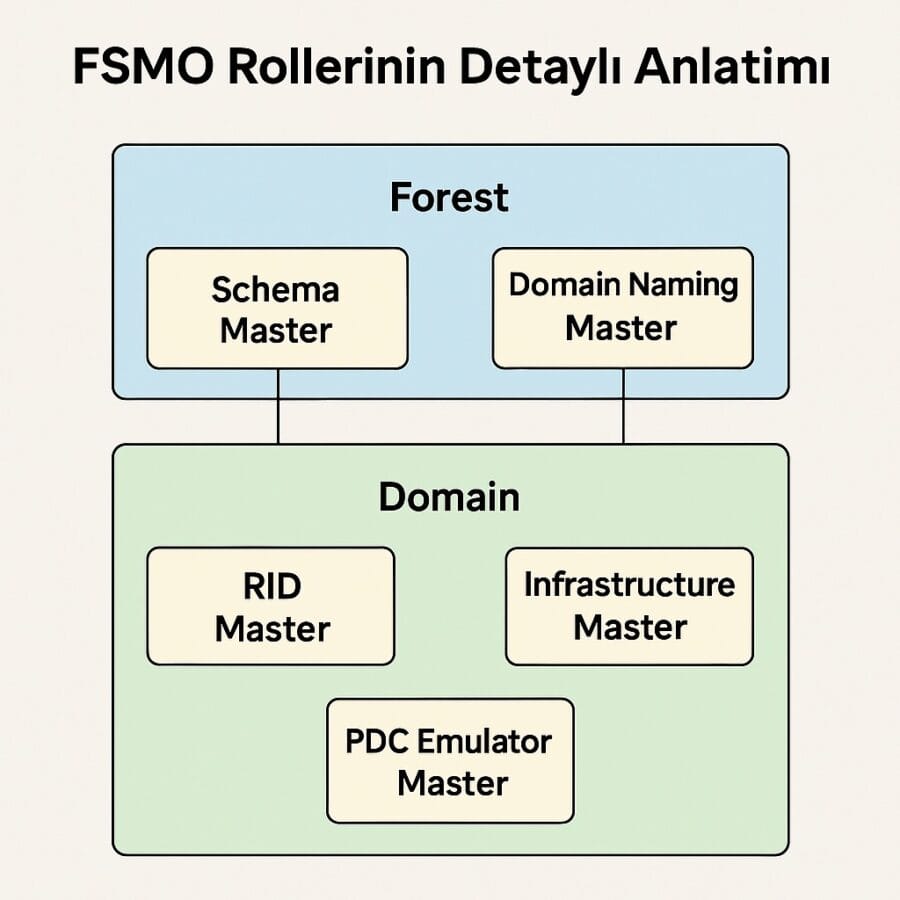
5 FSMO Rolü: Hızlı Referans
| FSMO Rolü | Seviye | Temel Görevi |
|---|---|---|
| Schema Master | Forest | Active Directory şema değişikliklerini koordine eder. |
| Domain Naming Master | Forest | Forest’a domain ekleme ve kaldırma işlemlerini koordine eder. |
| RID Master | Domain | Domain Controller’lara RID pool dağıtımını yönetir. |
| PDC Emulator | Domain | Zaman hiyerarşisi, parola değişiklikleri ve account lockout gibi kritik operasyonlarda görev alır. |
| Infrastructure Master | Domain | Domainler arası nesne referanslarının güncel tutulmasına yardımcı olur. |
Kısaca: 2 rol forest seviyesinde, 3 rol domain seviyesindedir. Mevcut rol sahiplerini hızlı kontrol etmek için benim ilk kullandığım komut netdom query fsmo olur.
Amaç ve Kapsam
Bu rehberde beş FSMO rolünün ne yaptığını, hangi seviyede çalıştığını, mevcut rol sahiplerinin nasıl doğrulanacağını ve planlı bakım sırasında rollerin nasıl güvenli biçimde aktarılacağını ele alıyorum.
Ön Koşullar
- Active Directory Domain Services temel bilgisi
- Domain Controller ve replikasyon mantığına aşinalık
- Active Directory PowerShell modülü veya
netdomaracı - Rol transferi için yeterli yönetim yetkisi
FSMO Rolleri Kaça Ayrılır?
Toplam beş FSMO rolü vardır. Bunların ikisi forest seviyesinde, üçü ise domain seviyesinde çalışır.
Forest Seviyesi Roller
Schema Master
Active Directory şemasında değişiklik yapılmasını koordine eder. Yeni schema class veya attribute ekleyen uygulamalar ve şema genişletmeleri bu rol sahibiyle ilişkilidir.
Domain Naming Master
Forest yapısına domain ekleme veya domain kaldırma gibi naming context değişikliklerini koordine eder.
Domain Seviyesi Roller
RID Master
Domain Controller’lara RID pool dağıtır. Yeni kullanıcı, grup ve bilgisayar gibi güvenlik nesnelerinin SID üretiminde kullanılan RID değerleri bu mekanizma üzerinden sağlanır.
PDC Emulator
Operasyonel açıdan en yoğun kullanılan FSMO rollerinden biridir. Parola değişikliklerinin hızlı doğrulanması, account lockout davranışı, Group Policy ile ilişkili bazı yönetim işlemleri ve domain zaman hiyerarşisinde önemli görevleri vardır. Forest root domain içindeki PDC Emulator genellikle güvenilir dış zaman kaynağına göre yapılandırılır.
Infrastructure Master
Domainler arası nesne referanslarının güncel tutulmasına yardımcı olur. Modern ortamlarda tüm Domain Controller’ların Global Catalog olduğu yapılarda klasik Infrastructure Master yerleşim kısıtının pratik önemi azalır.
FSMO Rolleri Nasıl Görüntülenir?
Komut satırından tüm rol sahiplerini hızlıca görmek için:
netdom query fsmoPowerShell ile domain seviyesindeki rolleri görmek için:
Get-ADDomain |
    Select-Object PDCEmulator, RIDMaster, InfrastructureMaster
Forest seviyesindeki rolleri görmek için:
Get-ADForest |
    Select-Object SchemaMaster, DomainNamingMaster
FSMO Rolü Nasıl Aktarılır?
Planlı bakım veya Domain Controller değişiminde öncelikli yöntem role transfer işlemidir. Örneğin Schema Master rolünü başka bir DC’ye taşımak için:
Move-ADDirectoryServerOperationMasterRole `
    -Identity 'DC02' `
    -OperationMasterRole SchemaMaster
Birden fazla rol birlikte de aktarılabilir:
Move-ADDirectoryServerOperationMasterRole `
    -Identity 'DC02' `
    -OperationMasterRole PDCEmulator,RIDMaster,InfrastructureMaster
İşlem sonrasında rol sahiplerini mutlaka yeniden doğrulayın.
Transfer ile Seize Arasındaki Fark
Transfer, mevcut rol sahibi erişilebilir durumdayken yapılan kontrollü devirdir ve normal yöntem budur. Seize ise mevcut rol sahibinin kalıcı olarak kaybedildiği felaket senaryolarında son çare olarak değerlendirilmelidir. Seize işleminden sonra eski DC’nin aynı Active Directory ortamına kontrolsüz biçimde geri döndürülmemesi gerekir.
Doğrulama
FSMO rol değişikliğinden sonra yalnızca rol sahibini kontrol etmek yeterli değildir. Domain Controller sağlığını ve replikasyonu da doğrulayın:
dcdiagrepadmin /replsummaryAyrıca Event Viewer üzerindeki Directory Service, DNS Server ve System logları incelenebilir.
Troubleshooting
Rol sahibi DC erişilemiyor
Önce DNS, ağ erişimi, AD replikasyonu ve ilgili DC’nin gerçekten kalıcı olarak kayıp olup olmadığını doğrulayın. Geçici erişim problemi varsa seize işlemine geçmeyin.
PDC Emulator kaynaklı zaman sorunları
Özellikle Kerberos sorunları veya istemciler arasında saat farkı görülüyorsa domain time hierarchy ve PDC Emulator üzerindeki zaman kaynağı yapılandırmasını kontrol edin.
Yeni nesne oluşturma işlemleri başarısız oluyor
RID pool tükenmesi veya RID Master erişim sorunları nadir de olsa etkili olabilir. DC loglarını ve RID Master erişilebilirliğini kontrol edin.
Yerleşim ve Best Practice
- FSMO rollerini gereksiz yere sık taşımayın.
- PDC Emulator rolü bulunan DC’nin erişilebilirliği, DNS ve zaman yapılandırması özellikle önemlidir.
- Rol transferinden önce ve sonra replikasyon sağlığını doğrulayın.
- FSMO rollerinin bulunduğu DC’leri düzenli sistem-state ve AD kurtarma stratejisinin parçası olarak değerlendirin.
- Rol dağılımını yalnızca sunucu gücüne göre değil; site yapısı, bakım modeli ve operasyonel erişilebilirliğe göre planlayın.
Sonuç
FSMO rolleri Active Directory’deki her işlemi yönetmez; yalnızca tek-master davranışı gerektiren belirli görevleri koordine eder. Sağlıklı bir AD operasyonunda kritik olan; rollerin nerede bulunduğunu bilmek, rol sahibi DC’lerin sağlığını izlemek ve planlı değişikliklerde transfer işlemini kontrollü biçimde gerçekleştirmektir.
İlgili Rehberler
- Active Directory LAPS Kurulumu – Windows LAPS Rehberi
- GPO ile Parola Politikası
- Active Directory OU Aktarma
İlgili Troubleshooting Rehberi
FSMO rol transferi öncesinde veya sonrasında Repadmin çıktısında hata görüyorsanız Active Directory replication troubleshooting rehberi içeriğine geçin.